Referensarkitektur – plattform för verksamhetsnära apputveckling
Utkast för samverkan
Referensarkitekturen omsätter konceptet i konkreta komponentval, med licens och status per november 2026. Den är ett förslag och inte en del av den granskade analysen. Licenser och status ändras snabbt och behöver kontrolleras innan något förs in i katalogen. Synpunkter lämnas som ärenden med ordet Plattform i rubriken.
Sammanfattning
Helheten går att bygga till ungefär 80 procent av befintlig öppen källkod; resterande 20 procent är limkod och en egen verkstadsyta som ingen levererar idag. Förslaget utgår från Rådigs plattformskoncept (sju delar, tre nivåer, manifest, informationslager, appkatalog) och väljer en konkret komponent per del, med licens och status per november 2026.
Det som finns: Forgejo (kod, CI, registry), OpenHands eller OpenCode (agent med sandlåda), LiteLLM (modellgateway med nyckel- och budgetstyrning), Opengrep/Trivy/Gitleaks/Syft/ORT/axe (granskningskedjan), Keycloak (identitet), OpenTofu + cloud-init + Docker Compose (drift), Incus (sandlådeisolering), Skosmos/Fuseki (begreppsbrowser), Dependency-Track (löpande CVE-bevakning av alla appars SBOM).
Det som saknas och måste byggas i samverkan: en verkstadsyta för icke-utvecklare ovanpå agentens API, en sandlådestyrning som skapar och river isolerade projektmiljöer, manifestschema med validering, återanvändbara granskningsflöden för Forgejo Actions, en MCP-server för informationslagret, en kataloggenerator, OpenTofu-modulen app-vm och en omprövningsrobot. Inget av det är stort; tillsammans är det uppskattningsvis 4–6 månaders arbete för ett litet team, och allt kan ligga under EUPL-1.2 i Rådig.
Viktigaste förändring sedan konceptet skrevs: Daytona, den mest spridda öppna sandlådeplattformen, stängde sin källkod i juni 2026. Sandlådeisolering bör därför byggas på Incus eller Firecracker, inte på en sandlådeprodukt.
Designprinciper som styrt valen
Konceptets sju grundhållningar gäller. Utöver dem har följande avgjort när flera komponenter konkurrerat:
- Protokoll före produkt. Varje gränssnitt mellan delarna är ett öppet protokoll eller format: ACP (Agent Client Protocol) mellan verkstad och agent, OpenAI-kompatibelt API mellan agent och modell, MCP mellan agent och informationslager, OCI-avbildningar mellan granskning och drift, SARIF och CycloneDX som granskningsresultat, SKOS/DCAT-AP-SE i informationslagret. Då kan varje del bytas utan att de andra märker det.
- Git är sanningen. Manifest, informationslager, pipelines, infrastrukturkod och katalog lever i Forgejo. Allt annat (UI, databaser, index) är härlett och kan byggas om.
- Ingen komponent med enbart amerikansk SaaS-väg. Alla valda komponenter går att köra helt på egen eller svensk/europeisk infrastruktur. Projekt med amerikanskt huvudmannaskap (OpenHands, OpenCode, LiteLLM) accepteras när licensen är permissiv och koden körs lokalt; de är utbytbara per princip 1.
- Licensrisk vägs in. Permissiva licenser (MIT, Apache-2.0, MPL-2.0, EUPL) föredras i plattformens kedja. AGPL accepteras för fristående tjänster (Grafana, Keycloak-alternativ) men inte för kod som appar länkar in. Projekt som nyligen bytt licens eller stängt källkoden (Daytona, Semgreps regler) undviks.
- Tråkig drift. VM, Docker Compose, cloud-init, SSH. Ingen Kubernetes, ingen service mesh. Det en kommunal driftgrupp redan kan.
- Granskningen är plattformens kärna. Verkstad och agent kan vara vilka som helst; det som gör resultatet förvaltningsbart är manifestet och kedjan av automatiska kontroller. Därför läggs samverkansarbetet främst där.
Översikt
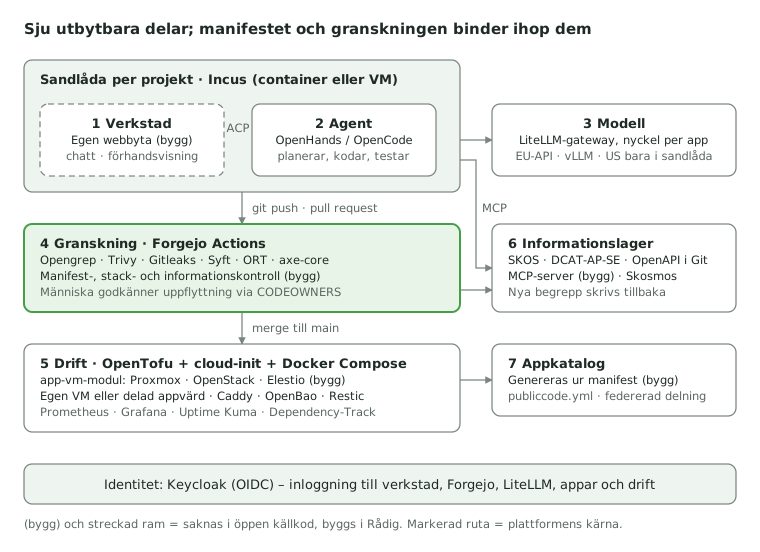
Verkstad och agent lever i en sandlåda per projekt och når modeller bara via gatewayen. Allt som lämnar sandlådan går genom Forgejo och granskningskedjan; först efter merge skapar driftkedjan infrastruktur. Informationslager och appkatalog läses av agenten vid byggstart och uppdateras av granskning och drift, så att återanvändning sker innan kod skrivs.
Komponentval per del
En rekommenderad komponent per funktion, med alternativ där valet är öppet. "Bygg" markerar det som inte finns att hämta.
| Del | Funktion | Rekommendation | Licens | Alternativ | Status |
|---|---|---|---|---|---|
| 0 Identitet | OIDC/SAML för verkstad, appar, drift, Forgejo, LiteLLM | Keycloak federerad mot organisationens befintliga katalog | Apache-2.0 | Authentik (MIT, enterprise-del), Zitadel | Finns |
| 1 Verkstad | Webbyta för medarbetaren: beskriv, se förhandsvisning, skicka till granskning | Bygg: tunn egen webbapp som talar ACP med agenten och visar app-förhandsvisning från sandlådan | EUPL-1.2 | OpenHands Agent Canvas som utgångspunkt att anpassa | Lucka |
| 1 Sandlåda | Isolerad miljö per projekt med agent, byggverktyg, testdatabas | Incus systemcontainer eller VM per projekt, Docker inuti | Apache-2.0 | Firecracker/Kata för hårdare isolering; microsandbox (MIT) | Finns, styrning saknas |
| 2 Agent | Planerar, skriver, kör och testar kod | OpenHands agent-server (headless API, MCP, ACP) | MIT | OpenCode serve (MIT), Goose (Apache-2.0) |
Finns |
| 3 Modell | Gateway med nycklar per sandlåda, modellval per informationsklass, budget, logg | LiteLLM proxy (OSS-delen) | MIT | Egen tunn proxy om LiteLLM enterprise-gränser stör | Finns |
| 3 Modell | Självhostad inferens för känslig information | vLLM på egen/svensk GPU; öppna vikter (t.ex. Mistral, Qwen-Coder, GPT-OSS) | Apache-2.0 | Europeiska API:er (Mistral, Scaleway, Nebius EU, Ionos) | Finns |
| 4 Granskning | Källkod, CI/CD, PR-granskning, CODEOWNERS, registry | Forgejo + Forgejo Actions runner + inbyggt paketregister | GPL-3.0 (tjänst) | GitLab CE (MIT, tyngre) | Finns |
| 4 Granskning | SAST | Opengrep med SARIF-utdata | LGPL-2.1 | Semgrep CE (regler under egen licens) | Finns |
| 4 Granskning | Beroenden, containrar, hemligheter | Trivy + Gitleaks | Apache-2.0 / MIT | Grype | Finns |
| 4 Granskning | SBOM | Syft (CycloneDX) | Apache-2.0 | Trivy sbom | Finns |
| 4 Granskning | Licensförenlighet | OSS Review Toolkit eller ScanCode | Apache-2.0 | — | Finns |
| 4 Granskning | Tillgänglighet WCAG 2.1 AA | axe-core via Playwright + pa11y-ci | MPL-2.0 | Lighthouse CI | Finns |
| 4 Granskning | Stackkontroll, informationskontroll mot lagret, manifestvalidering, AI-sammanställning | Bygg: återanvändbara workflows radig/granskning |
EUPL-1.2 | — | Lucka |
| 4 Granskning | Löpande CVE-bevakning av alla appars SBOM efter driftsättning | Dependency-Track | Apache-2.0 | — | Finns |
| 5 Drift | Infrastruktur från manifest | OpenTofu + Bygg modul app-vm (Proxmox, OpenStack, Elestio) |
MPL-2.0 / EUPL | — | Delvis |
| 5 Drift | Maskinkonfiguration, härdning | cloud-init + Ansible, delad basavbildning | GPL-3.0 (Ansible) | — | Finns |
| 5 Drift | Appdeploy | Forgejo Actions över SSH → Docker Compose; valfritt Coolify | Apache-2.0 | — | Finns |
| 5 Drift | Reverse proxy, TLS | Caddy eller Traefik | Apache-2.0 / MIT | — | Finns |
| 5 Drift | Hemligheter | OpenBao (Vault-fork) | MPL-2.0 | Infisical (MIT) | Finns |
| 5 Drift | Backup | Restic/Borg mot S3-kompatibel lagring; OpenTofu-state i samma | BSD / BSD | — | Finns |
| 5 Drift | Övervakning, logg | Prometheus + Grafana + Loki, Uptime Kuma | Apache-2.0 / AGPL / MIT | — | Finns |
| 6 Informationslager | Begrepp, informationsmängder, masterdata, gränssnitt i Git | SKOS (Turtle) + DCAT-AP-SE + OpenAPI-filer; SHACL-validering med pySHACL i pipeline | — | — | Finns (format) |
| 6 Informationslager | Bläddring för människor (endast läsning; redigering sker i Git via pull request) | Skosmos på Apache Jena Fuseki | MIT / Apache-2.0 | iQvoc, VocBench (redigering) | Finns |
| 6 Informationslager | Frågebart för agenten | Bygg: MCP-server informationslager-mcp som söker i Git-repot |
EUPL-1.2 | — | Lucka |
| 7 Appkatalog | Katalog genererad från manifest och granskningsresultat; federation via publiccode.yml per app |
Bygg: generator till statisk sida (MkDocs Material, som Rådig-sajten) + publiccode.yml per app |
EUPL-1.2 | Backstage (tungt, avfört) | Lucka |
| 7 Appkatalog | Omprövning, "söker förvaltare", rensning av sandlådor | Bygg: schemalagd Forgejo Action som öppnar ärenden och uppdaterar status | EUPL-1.2 | — | Lucka |
| Lågkod | Behov som inte behöver en app | NocoDB / Baserow / Grist som "nivå 0"; agenten hänvisar dit | AGPL / MIT / Apache-2.0 | — | Finns |
Licensuppgifter är kontrollerade mot projektens egna sidor i november 2026 där länk anges; övriga är väl etablerade men bör verifieras i Rådigs källrutin innan publicering.
Flöden
Från idé till teamapp. Medarbetaren loggar in i verkstaden med Keycloak och beskriver behovet. Verkstaden frågar appkatalogen och informationslagret (MCP) och föreslår befintlig app eller lågkodsverktyg om träff finns. Annars skapar sandlådestyrningen ett Incus-projekt med agentcontainer, en tom Forgejo-repo från stackmallen (med app.yaml förifyllt på nivå sandlada), en LiteLLM-nyckel märkt med sandlådans informationsklass och syntetisk testdata. Agenten bygger; verkstaden visar förhandsvisning från sandlådans port via proxy. Varje commit kör granskningskedjan informativt. När medarbetaren trycker "skicka till granskning" öppnar verkstaden en pull request som ändrar niva: teamapp och fyller ägare, informationsklass och omprövningsdatum.
Uppflyttning. Pull requesten kräver grön kedja och godkännande från den grupp CODEOWNERS pekar ut för nivån (IT för teamapp; säkerhet, informationsförvaltning och förvaltningsledning för verksamhetsapp). AI-granskaren lägger en sammanställande kommentar av SARIF, SBOM, licens- och tillgänglighetsresultat. Vid merge till main läser driftkedjan drift.mal och drift.miljo, kör OpenTofu-modulen app-vm (skapar VM eller allokerar plats på delad appvärd), cloud-init härdar, Actions bygger avbildning till Forgejos register, deployar med Compose över SSH, registrerar appen i Dependency-Track och Uptime Kuma och skriver katalogposten. Nya begrepp i information.skriver blir en PR mot informationslagrets repo.
Omprövning och avveckling. En schemalagd Action läser alla manifest. 60 dagar före omprovas öppnas ett ärende till ägaren; utan svar vid datumet sätts status söker förvaltare i katalogen; 90 dagar senare körs tofu destroy efter sista backup. Sandlådor utan commit på 30 dagar rivs automatiskt, repot behålls.
Delning. Appar med delning: delas publiceras på Rådigs Forgejo-instans (Codefloe) eller speglas dit; publiccode.yml för varje delad app skördas av Rådig till en gemensam lista och kan skördas av OSOR och andra kataloger. Mottagande organisation installerar från källkod och kopplar sina egna källor via manifestets granssnitt.anvander.
Godkänd stack – förslag
Förslag för öppen fråga 4. En gemensam standardstack rekommenderas, med möjlighet för en organisation att avvika i sin egen stackmall.
| Lager | Val | Skäl |
|---|---|---|
| Språk och ramverk | Python 3 + Django | Inbyggd admin, autentisering, migreringar och formulär minskar genererad kod; språkmodeller är mycket tränade på Django; serverrenderad HTML ger WCAG-fördelar och låg JS-churn |
| Fronten | Django-mallar + HTMX + ett enkelt designsystem | Ingen byggkedja i webbläsaren; lätt att underhålla för kommunal IT |
| Databas | PostgreSQL, en databas per app | Standard, säkerhetskopieras med pg_dump i backupprofilen |
| Inloggning | OIDC mot Keycloak via mozilla-django-oidc |
Organisationens identitet i varje app, inga lokala lösenord |
| Paketering | En Dockerfile + compose.yaml från mallen, icke-root, läsbart filsystem |
Samma form för alla appar gör drift och granskning generisk |
| Integration | Konsumerar API:er listade i informationslagret; tillhandahåller OpenAPI om granssnitt.tillhandahaller |
Appar byggs på källor, inte kopior |
| Tester | pytest + Playwright (även för axe) | Granskningskedjan kräver körbara tester |
Alternativ om organisationen hellre vill ha TypeScript: SvelteKit + Drizzle + PostgreSQL. Det ger bättre agentresultat för rika gränssnitt men mer egen kod för admin och behörighet. Stacken låses i en mallrepo (radig/stackmall-django) som verkstaden klonar; stackkontrollen i granskningen jämför beroendelistan mot mallens tillåtlista.
Styrning av vad AI:n får bygga med
En utpekad roll bestämmer vilka komponenter agenten får använda, och plattformen genomdriver det tekniskt i tre lager. Ingen del förlitar sig på att modellen följer instruktioner.
| Lager | När | Mekanism | Vad som händer vid avvikelse |
|---|---|---|---|
| Instruktion | Före bygget | AGENTS.md i stackmallen: tillåten stack, förbjudna val, hänvisning till informationslager och appkatalog. Agenten läser den automatiskt |
Agenten försöker inte; räcker inte ensamt |
| Miljö | Under bygget | Sandlådeavbildningen innehåller bara godkända verktyg och språkversioner. Paket hämtas enbart via organisationens registerspegling (Forgejo-paketregister eller Nexus/Artifactory OSS) med tillåtlista; utgående nät från sandlådan är annars stängt | pip install/npm install av ett icke godkänt paket misslyckas; agenten får felet och väljer om |
| Granskning | Efter bygget | Stackkontrollen i pipelinen jämför requirements.txt, package.json, Dockerfile och compose.yaml mot tillåtlistan; SBOM från Syft kontrollerar det som faktiskt byggdes in, inklusive transitiva beroenden och basavbildningar |
Röd kontroll, uppflyttning blockeras, avvikelsen listas i PR-kommentaren |
Vem bestämmer. Tillåtlistan är en fil (stack.yaml) i mallrepot radig/stackmall-<stack> med ramverk, databaser, bibliotek med versionsintervall, basavbildningar och tillåtna externa tjänster. Repot ägs av rollen plattformsförvaltare (eller IT-arkitekt) via CODEOWNERS. Att lägga till ett bibliotek är en pull request mot stack.yaml, vilket ger granskning, motivering och spårbarhet. Samma lista matas till registerspeglingen och till stackkontrollen, så att det finns en källa.
Granularitet. Listan kan skiktas per nivå (sandlåda får pröva fler bibliotek, verksamhetsapp bara kärnan) och i undantagsfall per förvaltning. Rekommendation: en gemensam lista per stack och två nivåer, inte fler; varje variant gör appar svårare att ta över och är en kostnad i förvaltningen. Ett paket som en agent vill ha men som saknas blir ett ärende till plattformsförvaltaren, inte ett lokalt undantag.
Samma princip för data och tjänster. Vilka datakällor och API:er appen får använda styrs av informationslagret och manifestets granssnitt-block; vilka modeller den får anropa styrs av LiteLLM-nyckeln. Stack, information och modell är därmed tre tillåtlistor med varsin ägare, alla i Git och alla kontrollerade i samma pipeline.
Begrepp och tabeller: synk mot det som redan finns
Inga nya tabeller eller begrepp får uppstå i det tysta. Allt agenten skapar synkas först mot informationslagret; det som är nytt registreras i termkatalogen, och det som dubblerar befintligt kräver en dokumenterad motivering. Grinden är mjuk (bygget stoppas inte) men avvikelsen följer appen hela vägen.
Termkatalogen är informationslagrets begreppsdel: ett SKOS-schema i Git med ett skos:Concept per term (föredragen term, definition, källsystem, ägare, relationer till andra begrepp och till nationella Ena-begrepp). Skosmos visar den för människor, MCP-servern för agenten; båda läser, ingen skriver. Beslutat: två verktyg med Git som sanning. Människor föreslår termer via ett formulär i verkstaden eller ett ärende i Forgejo som genererar pull requesten; informationsförvaltaren godkänner PR:en utan att röra filerna. Ägare: informationsförvaltare, via CODEOWNERS.
Under bygget gör agenten tre saker innan den skapar en datamodell, styrt av AGENTS.md och MCP-verktygen:
sok_begreppför varje substantiv i behovet (ärende, lokal, brukare). Träff: använd begreppets id och definition, läs data från källsystemet viahitta_kalla/hitta_granssnitt, kopiera inte.jamfor_strukturmed den tänkta tabellstrukturen. Verktyget returnerar befintliga tabeller och informationsmängder som liknar den (namn, kolumner, relationer) och vilket system som äger dem.- Ingen träff:
foresla_begreppskapar ett utkast tillskos:Conceptoch skriver in det i manifestetsinformation.skriver. Delvis träff som användaren ändå vill frångå: agenten ställer frågan till användaren i verkstaden och kräver ett svar.
Manifestet får ett block för detta:
information:
  laser: [organisation:enhet, lokal:lokal]
  skriver: [lokalbokning:bokning]        # nytt begrepp, utkast i termkatalogen
  avvikelser:
    - begrepp: lokalbokning:utrustning
      befintligt: fastighet:inventarie
      motivering: >
        Inventarieregistret saknar bokningsbar utrustning per rum
        och ägs av fastighetssystemet utan skriv-API. Tillfällig egen
        tabell tills API finns; ärende FAS-2026-118 öppnat.
      omprovas: 2027-06-30
Granskningen kontrollerar att manifest och kod stämmer överens, inte bara att manifestet är ifyllt. Informationskontrollen läser databasmigreringarna (Django-modeller, SQL) och utgående API-anrop, härleder vilka tabeller och källor appen faktiskt skapar och använder, och jämför med information i manifestet och med termkatalogen. Utfall:
| Situation | Utfall |
|---|---|
| Tabell eller begrepp finns i lagret och används via källan | Grön |
Nytt begrepp, registrerat som utkast i skriver |
Gul: uppflyttning till teamapp tillåts; utkastet blir en PR mot termkatalogen som informationsförvaltaren godkänner före verksamhetsapp |
Tabell som liknar befintlig, med avvikelser-post och motivering |
Gul: tillåts; avvikelsen visas i appkatalogen och ärendet följs upp vid omprovas |
| Tabell som liknar befintlig, utan motivering | Röd för uppflyttning; sandlådan får fortsätta |
| Tabell i koden som inte finns i manifestet alls | Röd: manifest och kod måste stämma |
Likhetsbedömningen görs i två steg: deterministisk matchning på namn, synonymer i SKOS (altLabel) och kolumnuppsättning, därefter en modellbaserad bedömning som föreslår kandidater till människan. Modellen avgör aldrig själv; den som granskar ser kandidaterna och motiveringen i PR-kommentaren.
Varför mjuk grind. Ibland är det rätt att inte använda det som finns: källsystemet saknar API, data är för grov, eller ägaren vägrar skrivrättigheter. Att tvinga fram återanvändning där föder skugglösningar utanför plattformen. En dokumenterad avvikelse med omprövningsdatum gör i stället dubbleringen synlig, tidsbegränsad och till ett underlag för att förbättra källsystemet. Appkatalogens samlade avvikelser blir organisationens lista över var informationsarkitekturen brister.
Modell- och informationsklasspolicy
Förslag för öppen fråga 6. Policyn uttrycks i en fil i plattformsrepot och översätts automatiskt till LiteLLM-konfiguration; ingen människa delar ut modellnycklar manuellt.
| Sammanhang | Data i sammanhanget | Tillåtna modeller | Mekanism |
|---|---|---|---|
| Sandlåda | Endast syntetisk/testdata | Valfri, inklusive starka kommersiella (US eller EU) | LiteLLM-nyckel med modellgrupp sandlada, budget per projekt |
| Granskning (AI-sammanställning) | Källkod, SARIF | EU-API eller självhostad | Nyckel granskning i Actions-hemligheter |
| Teamapp i drift som själv anropar modell | Riktig data, låg klass | EU-API eller självhostad | Driftkedjan skapar nyckel från informationsklass; US-modeller saknas i gruppen |
| Verksamhetsapp med konfidentialitet ≥ 2 | Känslig data | Endast självhostad (vLLM) | Nyckel intern; nätverksregel i app-vm tillåter bara intern gateway |
Teknisk tvångsmekanism: appen får aldrig leverantörsnycklar, bara en LiteLLM-nyckel; vilka modeller nyckeln når bestäms av manifestet och kan inte höjas av appen. Utgående trafik från app-VM:ar till andra modell-API:er blockeras i brandväggsregeln OpenTofu skapar. LiteLLM loggar varje anrop med nyckel och modell, vilket ger revisionsspår. Begränsning: avancerad RBAC, JWT-inloggning och revisionslogg i LiteLLM ligger bakom enterprise-licens; plattformen behöver bara virtuella nycklar, modellgrupper, budget och loggning, som är öppna.
Luckor: vad som måste byggas
Nio komponenter saknas i öppen källkod i den form konceptet behöver. Alla är avgränsade, alla kan ligga som egna repon under radig med EUPL-1.2, och de tre första är förutsättningar för en pilot.
| # | Komponent | Vad den gör | Bygger på | Storlek |
|---|---|---|---|---|
| L1 | verkstad |
Webbyta för icke-utvecklare: chatt med agenten, live-förhandsvisning, "skicka till granskning", status per nivå. Talar ACP så att agenten är utbytbar | OpenHands agent-server eller OpenCode serve; Keycloak | 2–3 månader. Största luckan; befintliga UI:er är byggda för utvecklare |
| L2 | sandlada-styrning |
Skapar Incus-projekt per app, startar agentcontainer, provisionerar repo från stackmall, LiteLLM-nyckel, testdata, proxy för förhandsvisning; river vid inaktivitet | Incus REST-API, Forgejo API, LiteLLM API | 3–4 veckor |
| L3 | granskning |
Återanvändbara Forgejo Actions-workflows: manifestvalidering (JSON Schema för app.yaml), Opengrep, Trivy, Gitleaks, Syft, ORT, axe; egna steg för stackkontroll och informationskontroll; AI-sammanställning som PR-kommentar; nivåstyrda grindar |
Alla verktyg i tabellen; SARIF som gemensamt format | 3–4 veckor |
| L4 | informationslager-mcp |
MCP-server med verktyg sok_begrepp, hitta_kalla, hitta_granssnitt, foresla_begrepp; läser SKOS/DCAT/OpenAPI ur Git; SHACL-validering |
Python MCP SDK, rdflib, pySHACL | 2 veckor |
| L5 | app-vm (OpenTofu) |
En modul, tre implementationer (Proxmox, OpenStack, Elestio): VM, nät, brandvägg, DNS, backupprofil, cloud-init från manifestets drift-block; delad appvärd som variant |
OpenTofu-providers; basavbildning med Ansible | 3–4 veckor |
| L6 | appkatalog |
Genererar statisk katalogsida och en publiccode.yml per app från alla manifest och senaste granskningsresultat; aggregatorläge för Rådig |
MkDocs Material, Forgejo API | 1–2 veckor |
| L7 | omprovning |
Schemalagd Action: ärenden inför omprovas, status "söker förvaltare", avveckling, sandlåderensning |
Forgejo API, OpenTofu | 1 vecka |
| L8 | stackmall-django |
Mallrepo med godkänd stack, app.yaml-skelett, OIDC förkopplat, Compose, tester, agentinstruktioner (AGENTS.md) som styr agenten mot lagret och katalogen |
Django, HTMX, Playwright | 2 veckor, sedan löpande |
| L9 | termforslag |
Formulär i verkstaden och ärendemall i Forgejo där människor föreslår nya termer eller ändringar utan att röra filer: föredragen term, definition, källsystem, relationer. Genererar ett SKOS-utkast och öppnar pull requesten mot termkatalogen; informationsförvaltaren godkänner PR:en. Samma väg används när agenten föreslår begrepp, så att båda flödena ger samma slags PR | Forgejo API, rdflib, pySHACL; delar kod med L4 | 1 vecka |
Två mindre luckor utan egen komponent: syntetisk testdata (Faker-baserade generatorer per begrepp i informationslagret, läggs i L4) och en policyfil till LiteLLM-konfiguration (läggs i L2). Totalt cirka 4–6 personmånader till första användbara helhet, varav verkstaden är hälften.
Minsta pilotuppsättning och stegvis utbyggnad
En pilot kan köras på tre VM:ar hos en organisation och svara på öppna frågorna 1–3 inom ett kvartal.
- Steg 0, plattforms-VM. Forgejo med Actions-runner och register, Keycloak, LiteLLM, Dependency-Track, Uptime Kuma. Allt i en Compose-fil. Kan vara Sambruks befintliga Forgejo.
- Steg 1, sandlåde-VM. Incus med nästlad virtualisering, OpenHands agent-server-avbildning, enkel version av
sandlada-styrning(CLI räcker först), stackmall. Agenten används via OpenHands egna webb-UI tillsverkstadfinns; det testar agent, modell och granskning utan att vänta på UI. - Steg 2, granskningskedjan.
granskning-workflows körs på tre referensappar (ärendelista, lokalbokning, checklista) byggda av tre agent/modell-kombinationer. Resultaten jämförs; det är experimentet i öppen fråga 1. - Steg 3, drift-VM.
app-vmmot ett mål (Proxmox eller Elestio), delad appvärd för teamappar, en referensapp i verklig drift med lågklassad data. - Steg 4, informationslager. Repo med 20–30 begrepp i SKOS och organisationens 5–10 viktigaste informationsmängder i DCAT-AP-SE, MCP-server, informationskontroll påslagen i kedjan, Skosmos för bläddring.
- Steg 5, verkstad och katalog.
verkstadersätter OpenHands UI för medarbetare;appkatalogpubliceras; första delade appen publiceras på Rådigs Forgejo (Codefloe).
Efter steg 2 finns underlag för beslut om stack och modellpolicy; efter steg 3 kan en andra organisation installera samma kedja från repona utan gemensam infrastruktur.
Referenslösningar att stämma av mot
Rådigs sida Omvärld täcker byggverkstäder och kommersiella tjänster och konstaterar att luckan är mellanlagret. Listan här kompletterar med lösningar som har löst just mellanlagret – styrning, manifest, katalog, informationsarkitektur – och som därför är bättre riktmärken för det vi bygger. Ingen av dem är en kandidat att ta rakt av; varje rad slutar med vad den lär oss eller varnar för. Uppgifterna är från projektens egna sidor och är inte oberoende verifierade i denna version.
Plattformar för styrd apputveckling
| Lösning | Vad den är | Värt att lära | Varning för våra beslut |
|---|---|---|---|
| OneDev | Självhostad allt-i-ett (Git, CI/CD, paket, workspaces, inbyggd skanning, AI-användare), MIT, Java, v16 | AI-användare som tar ärenden, granskar PR och lagar fallerande byggen är en bra bild av vad vår AI-granskare bör kunna. Workspaces på ärenden och PR:er är en UX-idé för verkstaden | Monolit där agenten är inbyggd; egen CI-syntax; workspaces utanför servern och projektövergripande AI i betalversion; en huvudutvecklare; AI-användaren kör verktyg med den inloggades identitet. Vår agent ska ha egen tjänsteidentitet |
| Microsoft Power Platform med CoE Starter Kit | Det som ska ersättas. Managed environments, DLP-policyer, miljöstrategi (dev/test/prod), karantän av appar, upptäckt av övergivna appar, efterlevnadsformulär som appägaren måste fylla i | Tio års erfarenhet av medborgarutveckling i stor skala. Nivåerna, ägarkrav, omprövning och "söker förvaltare" motsvarar funktioner som Microsoft byggt för att organisationer krävt dem | Styrningen sitter i konsolen, inte i artefakten; en app som passerar DLP kan ändå vara oförvaltbar. Kopiera kravbilden, inte mekanismen |
| Mendix, OutSystems | Kommersiell lågkod med applivscykel, versionerade moduler, central "app store" och ägarskap per app | Begreppet förvaltningsobjekt kopplat till app och modul; konsekvent modell för återanvändbara moduler | Proprietärt format: appen går inte att ta ut. Vår app ska alltid vara vanlig källkod i ett vanligt ramverk |
| Appsmith, ToolJet, Retool (självhostad) | Interna verktyg med Git-synk och miljöer | Git-synk av appdefinitioner, promotion dev → prod | Appar är JSON för en motor, inte kod; Retool är proprietär; SSO och granskningslogg ofta bakom betalvägg – samma mönster som Budibase |
| Backstage | CNCF:s utvecklarportal: katalog av komponenter via catalog-info.yaml, Software Templates, TechDocs, scorecards |
Katalogen genereras ur en fil i varje repo; mallar som skapar repo med färdig stack; scorecards som visar efterlevnad per app. Exakt vår modell, i stor skala | För tungt för en kommun, men vårt app.yaml bör kunna översättas till catalog-info.yaml så att en större organisation kan välja Backstage som katalog |
| Coder | Självhostade utvecklingsmiljöer provisionerade med Terraform-mallar, AGPL | Arbetsytor per användare skapade av infrastrukturkod, med inaktivitetsstopp och kvoter: samma mönster som vår sandlådestyrning | Byggd för utvecklare; AGPL och enterprise-del. Använd som mönster, inte som komponent |
| Windmill | Redan i Omvärld: jobbkörning och appar med isolering | Kandidat som delad appvärd för teamappar | Sandlådning i öppna versionen ej verifierad |
Standarder att återanvända i stället för att uppfinna
| Standard | Vad den är | Konsekvens för oss |
|---|---|---|
| publiccode.yml | EU-etablerad metadatafil för offentlig programvara (används av Developers Italia och EU:s OSOR): beskrivning, underhållsstatus, licens, kontakt, målgrupp | Beslutat: appkatalogens federerade del är publiccode.yml, inte ett eget format; då kan Rådigs appar skördas av befintliga europeiska kataloger. app.yaml behåller det interna (nivå, informationsklass) och genererar publiccode.yml |
| Score | CNCF-spec för arbetslastbeskrivning oberoende av driftmål (Compose, Kubernetes) | Vårt drift-block löser samma problem i mindre skala. Ta Scores fältnamn för resurser (databas, volym, route) så att en app kan köras på Kubernetes den dag en organisation vill |
| SLSA, in-toto-attesteringar, Sigstore | Spårbar härkomst: signerat bevis för att en avbildning byggdes av en viss pipeline från en viss commit | Utan detta är "granskad" en etikett någon kan sätta för hand. Driftkedjan bör vägra avbildningar utan attestering från granskningskedjan |
| OpenSSF Scorecard | Automatisk poäng för ett repos säkerhetsrutiner | Kör på beroenden i tillåtlistan: ett bibliotek med låg poäng ska inte in i stacken |
| SARIF, CycloneDX | Utdataformat för skannrar och SBOM | Redan valda; håll fast vid dem så att verktyg kan bytas |
Offentlig sektor i Europa med relevanta delar
| Initiativ | Vad som är relevant | Konsekvens för oss |
|---|---|---|
| Common Ground (VNG, Nederländerna) | Kommunal referensarkitektur i fem lager som skiljer data från applikationer; data hämtas vid källan via standardiserade API:er; gemensam komponentkatalog | Samma princip som informationslagret (läs från källan, kopiera inte), driven i skarp drift sedan 2019. Lär av deras API-standarder och av hur komponentkatalogen förvaltas |
| Finlands interoperabilitetsplattform (DVV) | Öppen källkod för terminologier (SKOS), kodlistor och datamodeller för hela offentliga sektorn | En färdig termkatalog-produkt i SKOS med redigering, versionering och API. Pröva innan egen redigering byggs ovanpå Skosmos |
| Developers Italia, EU OSOR | Nationell respektive europeisk katalog över offentlig öppen programvara, skördad från publiccode.yml | Målet för appkatalogens federation finns redan; Rådig behöver inte äga en central katalog |
| X-Road (Estland, Finland) | Standardiserat, signerat utbyte mellan myndigheters system | För tungt för teamappar, men modellen för att gränssnitt deklareras och behörighet följer tjänsten är vårt granssnitt-block i stor skala |
UX-riktmärken för verkstaden. Lovable, Replit Agent, Databutton, Base44 och v0 sätter förväntan hos användarna: chatt till vänster, levande förhandsvisning till höger, ångra per steg, publicera med en knapp. Verkstaden mäts mot dem i användartest, inte mot utvecklarverktyg. Det som ingen av dem har, och som är vår skillnad, är "skicka till granskning" och synlig nivå.
Varningar för arkitekturbeslut, härledda ur referenserna
- Uppfinn inte eget manifest helt. Behåll
app.yamlför det interna, men generera publiccode.yml för federation och använd Scores resursnamn idrift. Annars blir Rådigs appar osynliga för kataloger som redan finns. - "Granskad" måste kunna bevisas. Kräv signerad attestering från granskningskedjan för varje avbildning som driftkedjan tar emot. Power Platform-erfarenheten visar att etiketter utan bevis urholkas.
- Agenten ska ha egen identitet. OneDevs modell där AI:n agerar som den inloggade gör granskningsloggen värdelös. Varje agentkörning får ett tjänstekonto i Keycloak och en egen LiteLLM-nyckel.
- Skriv ner vad som ligger bakom betalvägg för varje vald komponent (Budibase SSO, OneDev workspaces, LiteLLM RBAC, Coder enterprise). Community-utgåvor har en tendens att tappa funktioner; dokumentera exit per komponent.
- Övergivna appar är normalfallet, inte undantaget. CoE Starter Kit ägnar en stor del åt detta. Omprövningsroboten är inte ett tillägg utan kärnfunktion; kör den från dag ett.
- Informationslagret är det svåraste, inte verkstaden. Common Ground tog flera år att få källsystemen att exponera API:er. Räkna med att de första apparna får avvikelser i
information.avvikelseroch att det är avsikten: listan blir kravställningen mot källsystemen. - Sandlådeisolering på delad kärna räcker inte för AI-genererad kod. Branschen (Docker Sandboxes, Kubernetes Agent Sandbox, E2B) har gått till mikro-VM per session. Incus-VM eller Firecracker för sandlådan, inte bara containrar.
Avförda alternativ
| Alternativ | Varför inte |
|---|---|
| Daytona som sandlådeplattform | Stängde källkoden i juni 2026; det publika repot är fryst. Ett exempel på den leverantörsrisk Rådig varnar för |
| E2B självhostad | Kärnan är Apache-2.0 men självhostning kräver Nomad/Consul-drift och är byggd för GCP/AWS; för tung för en kommun |
| Dyad och bolt.diy som verkstad | Dyad är en skrivbordsapp utan serverläge och med FSL-licensierad pro-del; bolt.diy saknar isolering, granskning och driftkedja. Båda löser "generera", inte "förvalta" |
| Kubernetes med Kata/gVisor | Starkare isolering per container men kräver kompetens få medlemmar har; konceptets princip 6 |
| Backstage som appkatalog | Kraftfullt men stort, Node-tungt och byggt för utvecklarorganisationer; en statisk sida från manifest räcker |
| Semgrep med Semgreps regelpaket | Motorn är LGPL men reglerna ligger under egen licens sedan dec 2024; Opengrep ger samma motor, öppna regler och taint-analys |
| GitLab CE i stället för Forgejo | Fungerar, men Forgejo är lättare att drifta, redan infört hos Sambruk, används i Rådigs katalog och är plattformen Rådig självt ligger på (Codefloe) |
| Leverantörsbunden agent (Claude Code, Codex, Copilot) som enda agent | Låser agent- och modellager samtidigt. Kan erbjudas som ett val bakom ACP för sandlådor med testdata, men inte som grund |
| Egen graf-/triplestore som informationslager från start | Git med Turtle-filer plus Fuseki för bläddring räcker; graf-databas skjuts upp tills behov visas |
Källor
- Rådig – Plattform för verksamhetsnära apputveckling, med undersidorna Arkitektur, Nivåer och granskning, Appmanifest, Drift, Informationslager, Appkatalog, Öppna frågor
- OpenHands – självhostning och Agent Canvas och DigitalOcean-katalogpost (juli 2026)
- OpenCode – serve/web/ACP och opentechhub-profil
- LiteLLM AI Gateway och Enterprise-avgränsning
- Opengrep vs Semgrep och Semgreps egen jämförelse
- Daytona stängde källkoden juni 2026 och alternativöversikt
- Dyad – licens Apache-2.0 utanför src/pro
- Skosmos
- MicroVM mot container för agentkod
Uppgifter om OpenTofu, Coolify, Forgejo, Trivy, Syft, ORT, axe-core, Keycloak, OpenBao, Incus och Dependency-Track bygger på projektens egna sidor och är inte omverifierade i denna version; Rådigs källrutin bör tillämpas före publicering.